
Ilovani messenjer yoki pochtadan kelgan havoladan yuklab olishni so‘rashadi
Masalan, notanish odam sizga pul yutug‘ini olish, jarimani tekshirish, bank hisobini himoya qilish yoki yutuqni ko‘rish uchun ilova havolasini yuboradi.
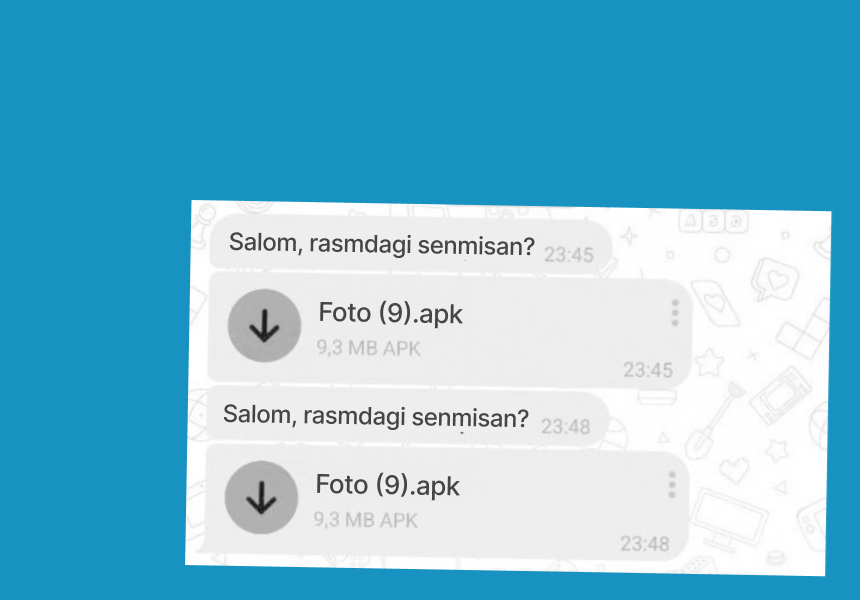
Ba’zan soxta ilovalar tanishlaringiz nomidan ham yuboriladi. Buning uchun firibgarlar avval ularning akkauntini buzib kirishadi. Masalan, qarindoshingiz sizga o‘zingiz tushgan videoni yoki "muhim" hujjatni yuborib, uni ochishingizni so‘rashi mumkin.
Ko‘pincha bunday xabarlarga APK formatidagi fayl biriktiriladi. Bu Android telefonlarga ilova o‘rnatish uchun ishlatiladigan fayl turi. Ba’zan ZIP arxivi va boshqa formatdagi fayllar ham yuboriladi. Dasturchilar ham ilovalarni shu tarzda tarqatishadi, lekin fayl ishonchli manbadan kelmagan bo‘lsa, uni ochish xavfli bo‘lishi mumkin.
Firibgarlar odamlarni shoshiltirish uchun ijtimoiy tarmoqlar va messenjerlardan foydalanishadi. O‘zbekistonda ham shunday holatlar uchrab turadi. Masalan, 2025-yil fevralida Ichki ishlar vazirligi Telegramda ”Bolalikdagi rasmlaringni topdim” deb tarqatilayotgan zararli APK-fayllar haqida ogohlantirgan. Ularni o‘rnatgan foydalanuvchilarning bank hisoblariga kirishga urinishlar bo‘lgan.
Tanishingiz yuborgan faylni ochishdan oldin, u bilan boshqa yo‘l orqali bog‘lanib, faylni haqiqatan ham o‘zi yuborganini tekshiring. Xabar notanish odamdan kelgan bo‘lsa, ilovani tashkilotning rasmiy saytidan toping va o‘sha yerdagi havola orqali yuklab oling.
Firibgarlar soxta ilovalar va boshqa zararli fayllarni yana qanday tarqatishi haqida “Zararli dasturni telefon yoki kompyuterdan qanday yo‘qotish mumkin” maqolasida yozganmiz.
Rasmiy ilovaga o‘xshash soxta nusxalar
Google Play va App Store ilovalarni maxsus tekshiruvdan o‘tkazadi. Shuning uchun ularda soxta ilovalar kamroq bo‘ladi. Ammo bu do‘konlarda ham soxta nusxalarni topish mumkin.
Ilova rasmiy do‘konda bo‘lsa ham, yuklab olishdan oldin ishlab chiquvchisi, tavsifi, tashqi ko‘rinishi, sharhlari va maxfiylik siyosatini ko‘rib chiqing. Ilova ishonchli ko‘rinmasa, uni o‘rnatmang.
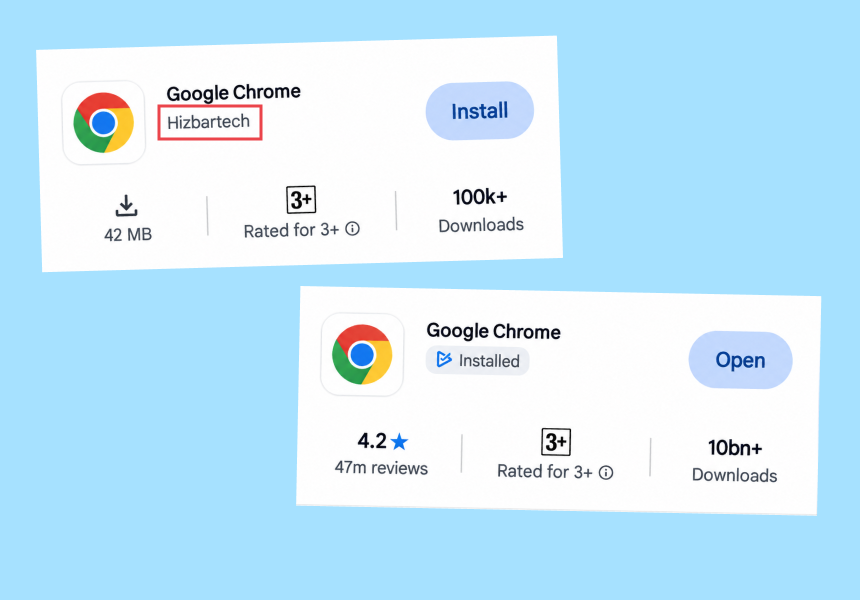
Ilovani faqat nomi va belgisiga qarab ishonib qolmang. Tashqi ko‘rinishi mashhur kompaniya yoki bank ilovasiga o‘xshash dastur boshqa ishlab chiquvchiga tegishli bo‘lishi mumkin.
Firibgarlar haqiqiy ilovalarning ko‘rinishini ko‘chirib, soxta nusxalarni yaratishadi. Ba’zan farq atigi bitta harf, qo‘shimcha belgi yoki nomdagi kichik o‘zgarishda bo‘ladi. Shuning uchun ilovani o‘rnatishdan oldin ma’lumotlarni tekshiring.
Masalan, bank ilovasini qidirayotgan bo‘lsangiz, avval uning rasmiy saytiga kiring va Google Play yoki App Store havolasini toping. Keyin ochilgan sahifadagi ma’lumotlarni o‘zingiz topgan ilova bilan solishtiring. Ilova nomi, ishlab chiquvchisi, aloqa ma’lumotlari, tavsifi va boshqa ma’lumotlar mos kelishi kerak.
Eng ishonchlisi — ilovalarni tashkilotlarning rasmiy saytlaridagi havolalar orqali yuklab olish.
Ilova do‘konidagi fikrlarga ham ko‘r-ko‘rona ishonmang. Yuklab olishlar soni ko‘pligi yoki reyting yuqoriligi ilova xavfsiz ekanini anglatmaydi. Sharhlarni soxtalashtirish mumkin. Zararli dastur esa bir muddatgacha sezilmay qoladi. Reytingi pastligi ham har doim firibgarlik belgisini anglatmaydi. Yaxshi ilovalarda ham texnik muammolar bo‘lib turadi. Shuning uchun faqat bitta ko‘rsatkichga emas, barcha ma’lumotlarga qarab xulosa qiling.
Har xil bahonalar bilan ilovani o‘rnatishga majburlashadi
Firibgarlar ko‘pincha biror dasturni yuklab olishingiz kerakligini aytib, bunga ishonarli sabab keltiradi.
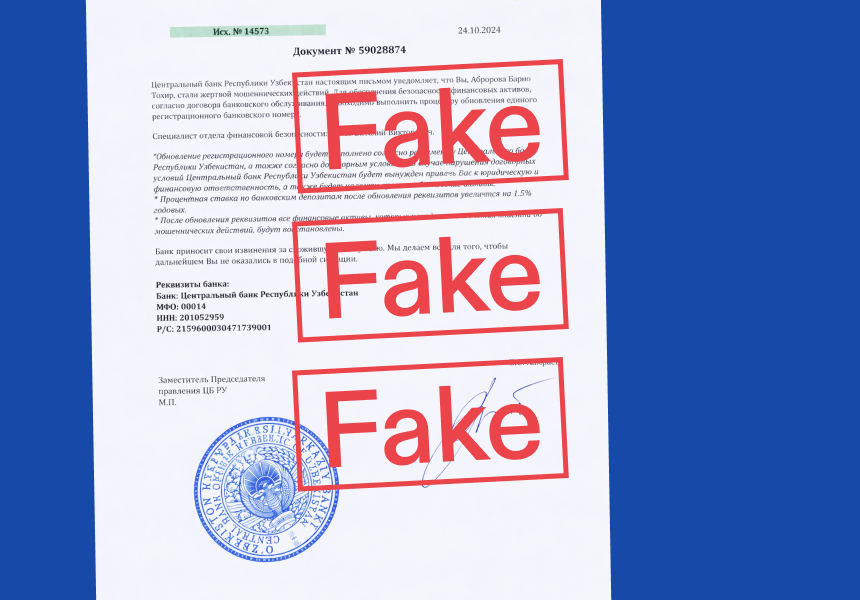
O‘zbekiston Markaziy banki firibgarlik sxemasi haqida xabar bergan. Unda firibgarlar Markaziy bank ramzlari tushirilgan soxta hujjatlardan foydalangan. Ular o‘zlarini moliyaviy xavfsizlik bo‘yicha mutaxassislar deb tanishtirib, fuqarolarni “Xavfsizlik” ilovasini o‘rnatishga ishontirishgan. Shu bahona bilan zararli dastur telefondagi ma’lumotlarga kirish imkonini olgan.
Firibgarlar elektr energiyasi ta’minotchisi nomidan soxta ilova ham tarqatgan. “Yuklab olsangiz, kommunal to‘lovlar uchun 200 000 so‘m beramiz” deb odamlarni aldashgan.
Firibgarlar sizni ishontirish uchun har xil bahonalarni o‘ylab topadi, masalan:
- “Kartangizni firibgarlardan himoya qilish uchun ilovani o‘rnating”.
- “Davlat to‘lovini olish uchun dasturni yuklab oling.”
- “Bu shaxsni tasdiqlovchi maxsus ilova”.
- “Yangilanishni o‘rnating, bo‘lmasa bank ilovangiz bloklanadi”.
- “Rasm yoki videolarni ko‘rish uchun shu faylni yuklab oling”.
- “Pulingizni qaytarishda xodim yordam berishi uchun dasturni o‘rnating”.
Ilovani o‘rnatish taklifining o‘zi har doim ham shubhali emas. Bank haqiqatan ham rasmiy mobil ilovani yangilashni tavsiya qilishi mumkin. Havolani kim yuborgani va dastur qayerdan yuklanishi muhimroq. Shubha tug‘ilsa, tashkilotning rasmiy aloqa kanallari orqali aniqlik kiriting. Masalan, bankka o‘zingiz qo‘ng‘iroq qiling
Firibgarlar odamni shoshiltirishga yoki qo‘rqitishga urinadi. Masalan, ilovani darhol o‘rnatmasangiz, hisobingiz bloklanishi yoki yutuqdan ayrilishingizni aytishadi. Bu ham firibgarlikdan darak beruvchi xavotirli belgidir.
Ilova juda ko‘p ruxsatlar so‘raydi
Ilova, telefonga o‘rnatilgandan keyin, kontaktlar, kamera, mikrofon, fotosuratlar, SMS yoki joylashuv ma’lumotlariga kirishga ruxsat so‘rashi mumkin. Bu ruxsatlar ko‘plab dasturlarga kerak. Ular dasturning asosiy vazifalaridan chetga chiqmasligiga ahamiyat bering.
Masalan, videoaloqa ilovasiga qo‘ng‘iroq vaqtida kamera va mikrofondan foydalanish uchun ruxsat kerak. Navigatorga geolokatsiya kerak bo‘ladi. Hujjatlarni skanerlash dasturiga kamera yoki tanlangan rasmlarga kirish uchun ruxsat zarur. Ammo fotosuratni ko‘rsatishni yoki to‘lov hisoblanganini tekshirish uchun o‘rnatilgan ilova barcha SMSlar, kontaktlar va telefonni boshqarishning maxsus sozlamalariga kirishni so‘rasa, ehtiyot bo‘ling.
Android’ning maxsus imkoniyatlari — Accessibility’dan foydalanishga ruxsat so‘rovlariga e’tiborli bo‘ling. Bu funksiya imkoniyati cheklangan insonlarga smartfondan foydalanishga yordam beradi. U yordamida soxta ilovalar boshqa dasturlarga ham kirib ishlashi mumkin.
Ilova tushunarli sababsiz quyidagilarni talab qilsa, bu ham shubhali:
- SMSlarni o‘qishga ruxsat berish;
- bildirishnomalar yoki qo‘ng‘iroqlar jurnaliga kirish;
- boshqa ilovalar ustida oynalar ko‘rsatishga ruxsat berish;
- telefonning himoya funksiyalarini o‘chirish.
Soxta ilova ruxsatlarni olmagunicha ishga tushmaydi.
Ilovaga bular nimaga kerakligini tushunmasangiz, ruxsat bermang. Shubhalar qolsa, ilovani o‘rnatmang.
Ilova pulingizga kirish imkonini beradigan ma’lumotlarni so‘raydi
Ba’zi soxta ilovalar bank yoki to‘lov xizmatining kirish oynasiga o‘xshatib yaratiladi. Boshqalari esa foydalanuvchidan to‘lov, yutuqni olish, pulni qaytarish yoki hisobni himoya qilish uchun ma’lumotlarni to‘ldirishni so‘raydi. Bunda ular pullaringizni ishlatish imkonini beradigan ma’lumotlarni oladi.
Ilova quyidagi ma’lumotlarni so‘rasa, e’tiborli bo‘ling:
- bank yoki to‘lov ilovasining login va paroli;
- bank kartasining PIN-kodi;
- SMS orqali kelgan tasdiqlash kodi yoki push bildirishnomadagi kod;
- karta ma’lumotlari, masalan, amal qilish muddati va orqa tomonidagi uch xonali CVV/CVC xavfsizlik kodi.
- ijtimoiy tarmoqlar, elektron pochta va boshqa muhim akkauntlarning parollari;
- ilova o‘zining vazifalarini bajarish uchun kerak bo‘lmagan hujjat fotosuratlari yoki skan nusxalari va boshqa shaxsiy ma’lumotlar.
Bu yerda ikki holatni farqlash kerak. Haqiqiy ilovada yoki rasmiy sayt orqali o‘zingiz to‘lov qilayotganingizda, to‘lov ma’lumotlari haqiqatan ham kerak bo‘ladi. Notanish odamning kodni aytish, chatga yuborish yoki shubhali havola orqali ochilgan sahifaga kiritish haqidagi so‘rovi esa shubhali.
Bank, to‘lov tashkiloti yoki davlat muassasasi nomidan qo‘ng‘iroq qilayotgan yoki yozayotgan odamlarga tasdiqlash kodlarini bermang. To‘lov ma’lumotlarini kiritayotgan barcha sayt va ilovalarni ham tekshiring.
Shubhali sahifaga ma’lumotlaringizni kiritgan bo‘lsangiz, bank bilan bog‘laning va aynan qaysi ma’lumotlar begona shaxslar qo‘liga tushgan bo‘lishi mumkinligini tushuntiring.
Shubhali ilovani o‘rnatib bo‘lgan bo‘lsangiz, nima qilish kerak
Internetni o‘chiring. Bu ma’lumotlarning firibgarlarga uzatilishini cheklaydi, lekin zararlanishning o‘zini bartaraf etmaydi. Qurilma xavfsiz ekaniga ishonch hosil qilmaguningizcha, undan bank ilovalariga kirish yoki muhim parollarni o‘zgartirish uchun foydalanmang.
Banki bilan bog‘laning. Smartfonda bank ilovasi bo‘lgan yoki unga karta ulangan bo‘lsa, kartada yoki bankning rasmiy saytida ko‘rsatilgan raqam orqali murojaat qiling.
Vaziyatni tushuntiring, operatsiyalarni tekshirishni so‘rang. Kerak bo‘lsa, kartalarni bloklang. Ayniqsa, bank ilovasiga kirish uchun o‘zingiz so‘ramagan tasdiqlash kodlari kelganini bilsangiz. Agar hisobingizdan ruxsatsiz pul yechilgan bo‘lsa, bu haqda albatta xabar bering.
Shubhali suhbatdoshingiz yuborgan telefon raqami yoki havoladan foydalanmang.
Ilovalar va ularning ruxsatlarini tekshiring. Android’da telefon sozlamalarini oching, o‘rnatilgan ilovalar ro‘yxatini toping va ular orasida noma’lum dasturlar bor-yo‘qligini tekshiring. Shubhali faylni ochgan vaqtingizga yaqin paytda paydo bo‘lgan ilovalarga alohida e’tibor bering. Maxsus imkoniyatlar, bildirishnomalar yoki qurilmani boshqarishga kirish huquqlarini tekshiring.
Shubhali ilovani o‘chiring. Sozlamalarda antivirus orqali tekshiruvni yoqing. Buning uchun Android’dagi Google Play Protect yoki telefonga o‘rnatilgan pulli antivirusdan foydalaning.
Ilovani o‘chirib bo‘lmasa, u yana paydo bo‘lsa yoki ishlashda davom etsa, mutaxassisga yoki servis markaziga murojaat qiling. Ayrim hollarda qurilmani zavod sozlamalariga qaytarish talab etilishi mumkin.
Akkauntlaringizni himoyalang. Xavfsiz qurilmadan foydalanib, muhim akkauntlaringiz parollarini o‘zgartiring. Avval elektron pochta va boshqa akkauntlarga kirishni tiklash mumkin bo‘lgan xizmatlar parollarini almashtiring.
Telegramda faol qurilmalar ro‘yxatini tekshiring va notanish qurilmalarni o‘chiring. Yaqinlaringizni akkauntingizdan shubhali fayllar yoki havolalar yuborilgan bo‘lishi mumkinligi haqida ogohlantiring. Zararli faylni tanishingizdan olgan bo‘lsangiz, unga xavf haqida boshqa usul orqali xabar bering.
Ma’lumotlarni saqlang va hodisa haqida xabar bering. Yozishmalar, havola manzili, fayl nomi, skrinshotlar va ruxsatsiz operatsiyalar haqidagi ma’lumotlarni saqlab qo‘ying. Ular bank va huquqni muhofaza qiluvchi organlarga kerak bo‘lishi mumkin.